VPN(仮想プライベートネットワーク)は、端末とVPNサーバーの間に暗号化された接続を作ります。ネットワークへの非公開アクセス、選んだIPアドレスからの通信、またはトンネル経由の接続先をローカルネットワークに知られたくない場合に役立ちます。VPNは通信経路と信頼先を選ぶ仕組みであり、匿名性やあらゆる安全性を実現するボタンではありません。
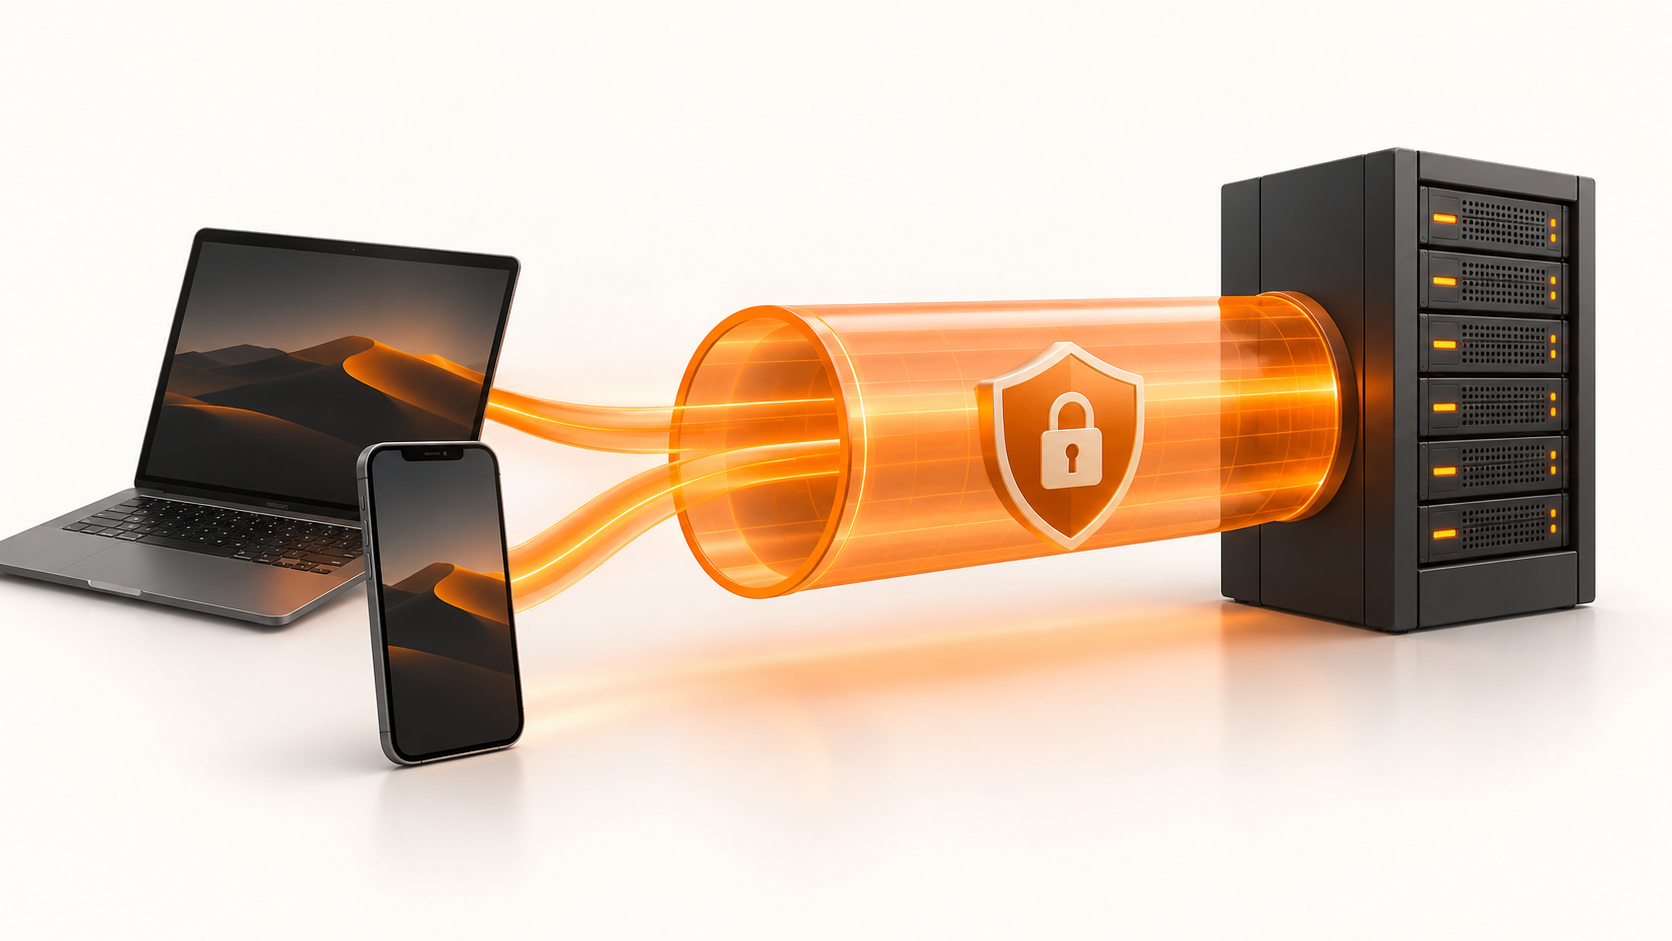
VPNはどのように動作しますか?
端末は、選択した通信を暗号化されたトンネル経由でVPNサーバーへ送り、サーバーが接続先へ転送します。通常、ローカルネットワーク側にはVPNサーバーに接続したことが見えます。一方、接続先には自宅やモバイル回線のIPではなく、VPNサーバーの公開IPアドレスが見えます。VPN運用者は接続のメタデータを確認でき、別途暗号化されていない通信の内容も見える場合があります。
フルトンネルは一般のインターネット通信をVPN経由にし、スプリットトンネルは選択したネットワークやアプリケーションだけをVPN経由にします。どちらの場合もHTTPSは重要です。HTTPSはVPNサーバーより先の区間も含め、ブラウザーとウェブサイトの間の接続を保護します。
VPNが実際に役立つ場面
プライベートネットワークへのリモートアクセス
すべてのアプリケーションを直接インターネットに公開せずに、従業員や自分の端末を社内ツールに接続できます。接続できる人を制限し、ソフトウェアにパッチを適用し、アプリケーション自体のアクセス制御も維持してください。VPNは認証に代わるものではありません。
自分で管理できる出口を使う
VPS上で自分のVPNを運用すると、端末からの外向き通信に一定のサーバーIPを使えます。許可リストを使う管理ツール、別地域からのサービス動作の確認、旅行中の自分のリソースへのアクセスなどに便利です。ただし、ウェブサイトはデータセンターのIPを識別してブロックできるため、特定の配信カタログ、サイト、CAPTCHAなしのアクセスをVPNで保証することはできません。
ローカルネットワークから見える情報を減らす
信頼できないネットワークでは、適切に設定したVPNにより、VPN経由の接続先や暗号化されていない通信内容を、そのネットワークの運用者から隠せます。現在の多くのウェブサイトはすでにHTTPSを使い、VPNがなくてもページ内容や認証情報を保護しています。VPNは一部のメタデータや他のアプリケーションに追加の保護を提供できますが、その分、VPNの終端を信頼する必要があります。
VPNサービスを運営する
企業は顧客向けにVPNの接続拠点を運用できますが、アカウント、不正利用の報告、更新、監視、サポートへの対応が必要です。EDIS GlobalはKVM VPSでの商用VPN運用を歓迎しています。インフラの提供と、お客様のサービス運営上の責任は別です。商用導入ガイドを読む。
VPNでできないこと
- 匿名になることはできません。ウェブサイトは引き続き、ログイン、Cookie、端末のフィンガープリント、共有した情報などから利用者を識別できます。VPN事業者やホスティング事業者が、アカウント情報や接続情報を保有する場合もあります。
- 検閲や地域ブロックの回避は保証できません。ネットワーク側がVPNプロトコルやサーバーIPを検出・遮断する場合があり、接続を受け入れるかどうかは接続先が決定します。
- マルウェア、フィッシング、弱いパスワードを解消することはできません。端末を更新し、多要素認証を使い、訪問先のサイトを確認してください。
- VPN単独では、出口より先の通信を暗号化できません。機密データにはHTTPSなどのエンドツーエンド暗号化を使用してください。
脅威モデルについての詳しい説明は、Electronic Frontier FoundationのVPN選びのガイド(英語)をご覧ください。
自分で運用するVPNか、サブスクリプションサービスか
サブスクリプションサービスでは、事業者がソフトウェアを保守し、通常は多くの出口拠点を提供します。その方針と運用を信頼する必要があります。自分のVPS上のVPNでは、プロトコル、利用者、鍵、ログ、サーバー拠点を選び、固定したIPを維持できます。一方、保護、更新、監視も自分の責任です。基盤となるインフラは引き続きホスティング事業者が運用するため、自分でVPNを運用しても匿名性は保証されません。
実際の課題を解決できる方法を選んでください。自分のアプリケーションへのアクセスや業務用の固定IPが目的なら、VPS 1台で十分な場合があります。多数の拠点をワンクリックで切り替える一般向けアプリが必要なら、自分でサーバーを運用するにはより多くの作業が必要です。
実用的なVPS設定チェックリスト
- 地図上の位置だけでなく、利用者からの通信経路を基に拠点を選んでください。遠いサーバーは遅延を増やし、利用できる性能は経路全体とプランによって決まります。
- WireGuardやOpenVPNなど、保守が継続されているVPNソフトウェアを選び、サポート対象のLinuxにインストールします。利用者ごとに個別の認証情報や鍵を作成し、OSとVPNを常に更新してください。
- フルトンネルとスプリットトンネルのどちらが必要か決めます。ファイアウォールルール、DNS、IPv4・IPv6のルーティングを意図に沿って設定し、どの通信が引き続き直接送信されるかをテストしてください。
- 実際のクライアントネットワークから、公開出口IP、DNS名前解決、再接続時の動作を確認します。トンネルを途切れさせたくない場合は、クライアント側のキルスイッチを設定してテストしてください。
- VPSの転送量は送受信の両方向を見込みます。VPN利用者に送る100 GBのダウンロードは、一度VPSに入り、再び外へ出るため、VPNのオーバーヘッドに加えて約200 GBが転送量枠から消費されます。
EDIS GlobalでVPNを運用する
EDIS GlobalのKVM VPSは、選択した拠点の公開IPとroot管理権限を提供します。WireGuard、OpenVPN、IPsecなどのVPNソフトウェアに対応し、インストールと運用はお客様が行います。リソースや転送量枠を選ぶ前に、現在のKVM VPSの選択肢とVPNホスティング拠点を比較してください。
各VPSには月間転送量枠があります。通常枠と猶予枠を使い切っても、自動的な超過料金は発生せず、サービスはオンラインのままです。ただし、転送量の追加割り当てまたは枠のリセットまで、通常は約1 Mbpsに制限されます。利用の多いVPNには遅すぎる速度です。転送量ポリシーを確認し、使用量を監視してください。
よくある質問
VPNで身元を隠せますか?
いいえ。接続先から見えるIPアドレスは変わりますが、ログイン、Cookie、支払い、端末識別子などによって行動がお客様に結び付く可能性があります。VPNの終端は、新たに信頼する必要がある相手となります。
公衆Wi-Fiでは必ずVPNが必要ですか?
必ずしも必要ではありません。HTTPSはすでに、大半のウェブコンテンツを転送中に保護しています。ネットワーク運用者を信頼できない場合や、プライベートネットワークへのアクセスが必要な場合にはVPNが役立つことがあります。その利点と、VPN運用者への信頼を比較して判断してください。
VPNが切断されるとどうなりますか?
クライアント設定によって異なります。キルスイッチや通信を制限する経路設定がない場合、通常の回線で通信が再開する可能性があります。機密性の高い作業でトンネルに依存する前に、障害時と再接続時の動作を確認してください。
自分のVPSなら必ずブロックを回避できますか?
いいえ。VPN接続を遮断するネットワークや、データセンターのIPアドレスを拒否するサービスがあります。接続可否は、ネットワーク、接続先、時点によって変わります。必要な経路を実際にテストし、適用されるルールに従ってください。