 ブログに戻る
KVMと従来のOpenVZコンテナVPSは、どちらも1台の物理サーバーを複数のお客様で利用できます。違いの中心はOSカーネルです。従来のOpenVZはホストのLinuxカーネルを共有し、KVM仮想マシンは独自のカーネルを起動します。これにより、導入できるもの、管理方法、セキュリティの境界が変わります。
EDIS Globalも以前はOpenVZを提供していましたが、現在のVPSはすべてKVMを使用しています。宣伝で使われる簡略表現に注意が必要な点も含め、実用上の違いを説明します。
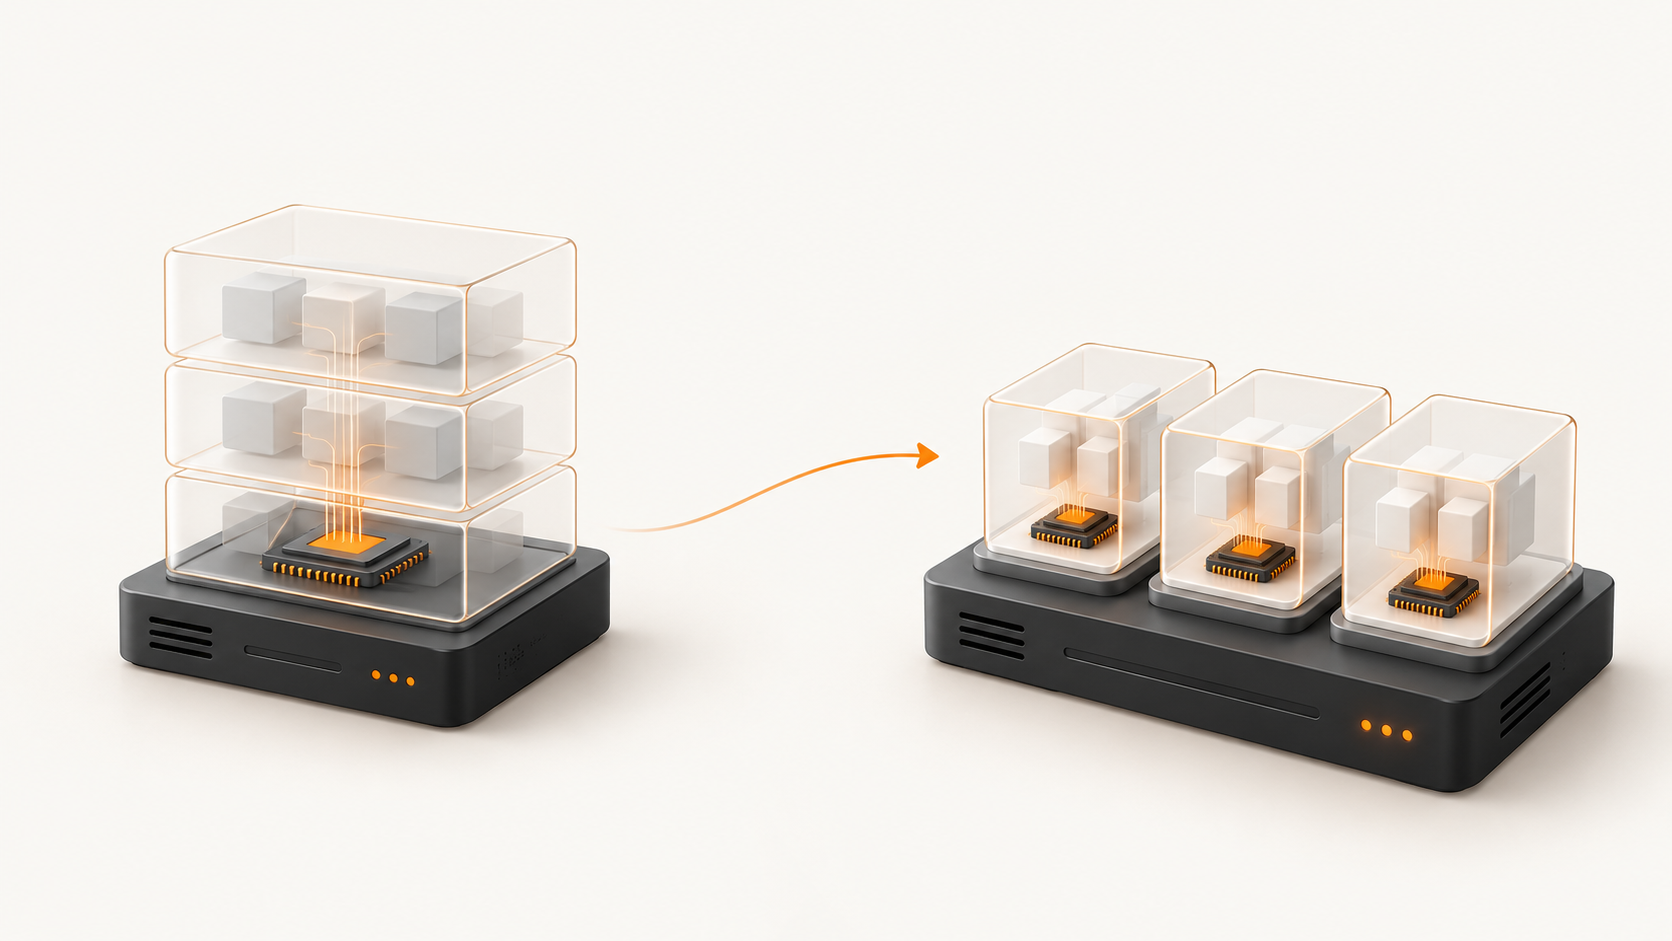
KVMとOpenVZの概要比較
- カーネル:従来のOpenVZコンテナはホストのカーネルを使い、KVM VMは独自のゲストカーネルを起動します。
- リソース:どちらにも制限を設定できます。保証内容を決めるのは名称だけでなく事業者の割り当て方針です。EDISはKVMで専用のvCPU割り当て、保証されたRAM、プランのストレージを提供します。
- OS:従来のOpenVZはホストカーネルと互換性のあるLinuxユーザー空間を実行します。KVMは対応するLinux・Windowsゲストやカスタムイメージを起動できます。
- 分離:コンテナはカーネル機能でプロセスとファイルを分離しますが、カーネル自体は共有します。KVMは各ゲストを独立した仮想ハードウェアの境界で分離します。
KVM VPSとOpenVZ VPSの違いは何ですか?
従来のOpenVZ VPSはOSコンテナです。アプリケーションはホスト上のプロセスとして動作し、ファイル、ネットワーク、プロセスIDの見え方を分離します。利用者にはサーバーのように見えますが、独立したゲストカーネルはありません。KVM VPSは完全な仮想マシンで、仮想CPU、メモリ、ディスクを独立して起動・動作するゲストOSに提供します。
本記事は、VPS購入者になじみのある旧式のOpenVZコンテナ製品とKVMを比較しています。広義のOpenVZ基盤はKVM仮想マシンにも対応してきたため、OpenVZという名前だけですべての製品をコンテナと判断することはできません。
独自のカーネルやカーネルモジュールを使えますか?
KVMなら可能です。ゲストが自身のカーネルを管理するため、仮想ハードウェアと設定の範囲内で更新、対応する別カーネルの選択、機能やモジュールの利用ができます。root権限は自分のVM内の権限であり、物理ホストのroot権限ではありません。
従来のOpenVZでは、全利用者がホストカーネルに依存します。コンテナ内からカーネルを交換したり、任意のホストカーネルモジュールを読み込んだりできません。そのため、本来は簡単なソフトウェア要件でもサポートへの依頼が必要になることがありました。
CPU、RAM、ディスクは専用ですか?
KVMはVMに仮想CPU、メモリ割り当て、仮想ディスクを与えます。ただし、それだけで各vCPUが物理コア全体を占有したり、物理サーバー全体が1人のお客様専用になったりするわけではありません。物理CPU、ストレージ機器、アップリンクは共有のため、プランと事業者の割り当て方針が重要です。
OpenVZにもCPU、メモリ、ディスクの制限はありましたが、旧式のコンテナ製品では異なる計測・バースト規則が一般的でした。EDIS Globalの各KVMプランには、指定vCPU、保証RAM、確保済みディスク容量があります。必要量に合うプランと拠点を比較してください。KVMという言葉だけで性能や通信速度が決まるわけではありません。
どのOSをインストールできますか?
従来のOpenVZは、ホストのLinuxカーネル上でLinuxユーザー空間を使います。互換性のあるLinuxテンプレートは選べますが、Windowsをコンテナとして起動したり、完全に独立したOSカーネルを選んだりできません。
KVMはVMごとに仮想ハードウェアと独自カーネルを持つため、対応するLinux・Windowsを起動できます。EDISはLinuxイメージ、適切なプランでのWindows、カスタムISO導入を提供します。対象プランのイメージ、起動方式、ドライバー、ライセンスを確認してください。Windows Serverには最低4 GB RAMと2 vCPUを推奨します。
セキュリティ上の分離はどう違いますか?
OpenVZにも分離機能はあり、プロセス一覧、ファイルシステムの見え方、その他のリソースを分けます。ただし全コンテナがホストカーネルを共有します。この共有境界を越えられる脆弱性があると、他のコンテナも危険にさらされる可能性があります。1つのアプリケーションの侵害が直ちに全隣接環境を公開するわけではありませんが、共有カーネルは影響範囲を広げ得ます。
KVMはVPSごとにゲストカーネルとハードウェア支援仮想化の境界を設けます。通常、お客様が自身のVMから他のお客様のプロセスやファイルを見ることはできません。ただしハイパーバイザーやホストの脆弱性は存在し得るため、強い分離は設計上の利点であって、侵害が不可能という保証ではありません。ホストの更新、アクセス制御、お客様側の更新も重要です。
他のお客様やEDISがVPS内部の動作を見ることはできますか?
通常、他の利用者がKVMゲストのプロセス一覧やマウントされたファイルを、自分のサーバーのように閲覧することはできません。各VMは独自の見え方とゲストOSを持ち、ホスト管理のコンテナプロセスやファイルツリーとは大きく異なります。
誰もKVM VMの内部を見ることは絶対にできない、という説明は不正確です。ホストやストレージの特権管理者は、仮想ディスクや稼働中ゲストのメモリを調べられる可能性があります。法的手続きやホスト侵害によっても脅威の条件は変わります。KVMはお客様同士を分離しますが、EDISは基盤を運用し保護する必要があります。事業者への信頼とアクセス制御もセキュリティ判断に含めてください。
KVM VPS内のディスクを暗号化できますか?
はい。対応する仮想ディスクでLinux LUKSなどのOSレベルの暗号化を利用できます。鍵を自分で管理すれば、保存データへのオフラインアクセスへの対策に役立ちます。再起動後の解除方法を計画し、復旧鍵を安全に保管して、実際に頼る前に復元をテストしてください。KVMという理由だけで暗号化が有効になるわけではありません。
ディスク暗号化でも、稼働中のVMをホスト管理者から見えなくすることはできません。動作中はゲストのメモリに平文データと鍵が必要です。また、暗号化バックアップ、アプリケーションの安全性、慎重な鍵管理の代わりにはなりません。本番サーバーを暗号化する前に、起動と復旧の手順を確認してください。
Waverideとは何ですか?EDISがOpenVZをやめた理由は?
EDISは以前、Waverideという人気のOpenVZプロジェクトを運営していました。当時のサイトでは「EDISの会社」と説明し、ウィーン、アムステルダム、シカゴで低価格OpenVZ VPSを提供していました。サーフボードに乗る陽気なペンギンが印象的でした。楽しいプロジェクトでしたが、当時使えたSolusVMなどの管理パネルには満足できない点がありました。
当時の構成では、コンテナは独立したマシンというより、ホストが管理するプロセスとファイルツリーのように感じられました。お客様により自由なカーネル管理と分離を提供するため、約10年前にOpenVZ VPSを終了しKVMへ移行しました。これは当社の経緯であり、現在のすべてのコンテナに分離機能がない、あるいはOpenVZの全バージョンが単純なディレクトリで保存するという意味ではありません。後期版ではディスクイメージも使えます。
現在EDIS GlobalがKVMだけを提供する理由は?
各VPSが独自のゲストOSを起動し、お客様がカーネルを管理でき、強い仮想マシン境界で分離される構成を目指しています。KVMはこの方式に合い、Linuxと適切なWindows構成に対応しながら、プランのvCPU、RAM、ディスクを割り当てられます。複数利用者向けVPSの成熟した現行技術です。
ホストを自分で管理し、軽量なアプリケーション配布を行う場合、コンテナは今も有用です。独立したカーネルと他の利用者からの強い分離が必要な顧客向けVPSには、KVMを選んでください。注文前にEDIS GlobalのKVM VPSプランと拠点を比較しましょう。