Un VPN (réseau privé virtuel) crée une connexion chiffrée entre votre appareil et un serveur VPN. Il est utile pour accéder à un réseau privé, faire sortir le trafic par une adresse IP choisie ou empêcher le réseau local de voir les destinations atteintes par le tunnel. C’est un choix de routage et de confiance, pas un bouton qui garantit l’anonymat ou une sécurité universelle.
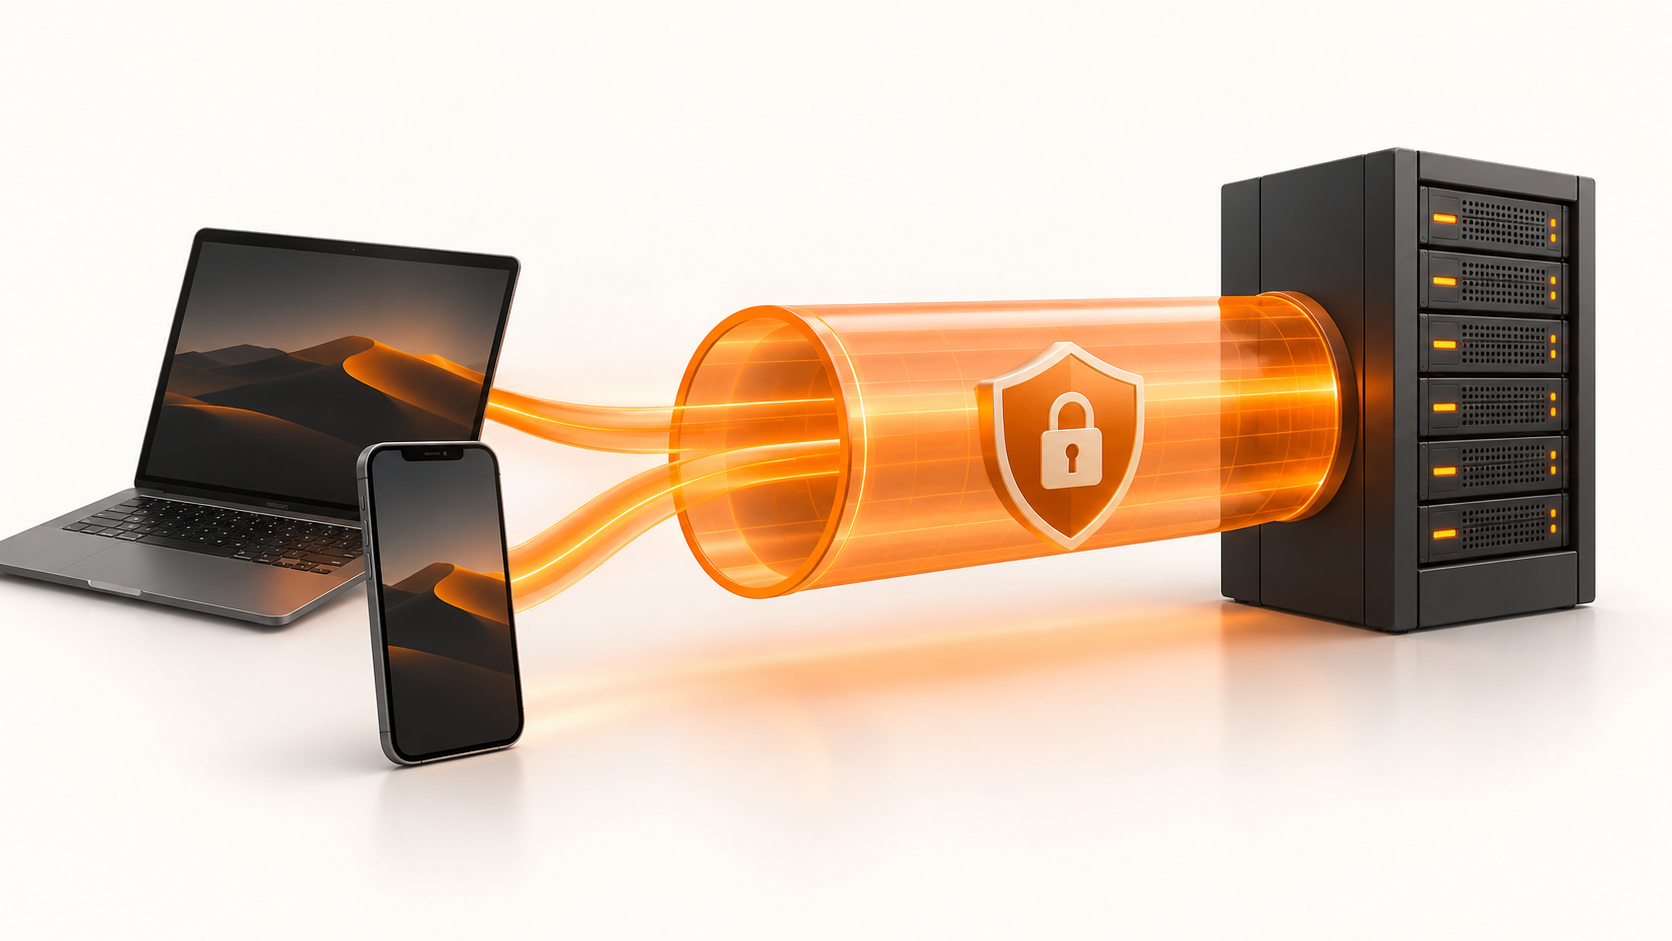
Comment fonctionne un VPN ?
Votre appareil envoie le trafic sélectionné dans un tunnel chiffré vers un serveur VPN, qui le transmet à sa destination. Le réseau local peut généralement voir que vous êtes connecté à un serveur VPN, tandis que la destination voit l’adresse IP publique du serveur au lieu de celle de votre connexion fixe ou mobile. L’opérateur VPN peut voir les métadonnées de connexion et éventuellement le trafic qui n’est pas chiffré séparément.
Une configuration en tunnel intégral fait passer le trafic Internet général par le VPN ; un tunnel fractionné ne route que certains réseaux ou certaines applications. Dans les deux cas, HTTPS reste important : il protège la connexion entre votre navigateur et le site web, y compris au-delà du serveur VPN.
Quand un VPN est-il vraiment utile ?
Accéder à distance à un réseau privé
Connectez vos collaborateurs ou vos propres appareils aux outils internes sans exposer directement chaque application à Internet. Limitez les personnes autorisées, appliquez les correctifs et conservez les contrôles d’accès propres aux applications. Un VPN ne remplace pas l’authentification.
Utiliser un point de sortie que vous contrôlez
Un VPN autohébergé sur un VPS donne à vos appareils une adresse IP de serveur stable pour le trafic sortant. Cela peut être utile pour les outils d’administration avec liste d’adresses autorisées, pour tester un service depuis une autre région ou pour accéder à vos ressources en voyage. Les sites peuvent identifier et bloquer les IP de centres de données : un VPN ne garantit donc ni un catalogue de streaming, ni l’accès à un site précis, ni une navigation sans CAPTCHA.
Limiter ce que le réseau local peut inspecter
Sur un réseau auquel vous ne faites pas confiance, un VPN correctement configuré peut dissimuler à l’opérateur local les destinations et le trafic non chiffré qui passent par le tunnel. La plupart des sites modernes utilisent déjà HTTPS, qui protège le contenu des pages et les identifiants sans VPN. Un VPN peut ajouter une autre couche de protection pour certaines métadonnées et d’autres applications, mais il transfère la confiance vers le point de terminaison VPN.
Exploiter un service VPN
Une entreprise peut exploiter des points de terminaison VPN pour ses clients, mais elle doit gérer les comptes, les signalements d’abus, les mises à jour, la surveillance et l’assistance. EDIS Global accueille les opérateurs VPN commerciaux sur ses VPS KVM ; l’infrastructure et les responsabilités liées à votre service sont distinctes. Lire le guide de déploiement commercial.
Ce qu’un VPN ne peut pas faire
- Il ne peut pas vous rendre anonyme. Les sites peuvent toujours reconnaître vos connexions à un compte, les cookies, les empreintes d’appareil et les informations que vous partagez. Vos fournisseurs de VPN et d’hébergement peuvent détenir des informations de compte et de connexion.
- Il ne peut pas garantir le contournement de la censure ou des blocages géographiques. Les réseaux peuvent détecter ou bloquer les protocoles VPN ou les IP des serveurs, et les destinations décident d’accepter ou non une connexion.
- Il ne peut pas éliminer les logiciels malveillants, l’hameçonnage ou les mots de passe faibles. Mettez vos appareils à jour, utilisez l’authentification multifacteur et vérifiez les sites que vous consultez.
- Il ne peut pas, à lui seul, chiffrer le trafic après la sortie du VPN. Utilisez HTTPS ou un autre chiffrement de bout en bout pour les données sensibles.
Pour une analyse plus complète des menaces, consultez le guide de l’Electronic Frontier Foundation pour choisir un VPN.
VPN autohébergé ou service par abonnement ?
Avec un abonnement, le fournisseur assure la maintenance du logiciel et propose généralement de nombreux emplacements de sortie. Vous dépendez de ses politiques et de son fonctionnement. Avec un VPN sur votre propre VPS, vous choisissez le protocole, les utilisateurs, les clés, les journaux et l’emplacement, et vous pouvez conserver une IP stable. Vous devez aussi assurer sa sécurité, ses mises à jour et sa surveillance. L’hébergeur exploite toujours l’infrastructure sous-jacente ; l’autohébergement ne garantit pas l’anonymat.
Choisissez l’option qui répond à votre besoin réel. Pour accéder à vos applications ou obtenir une IP professionnelle fixe, un seul VPS peut suffire. Si vous souhaitez une application grand public permettant de changer d’emplacement en un clic, exploiter votre propre serveur demande davantage de travail.
Liste de vérification pratique pour un VPN sur VPS
- Choisissez l’emplacement en fonction de la route depuis vos utilisateurs, et pas seulement de la carte. Un serveur distant ajoute de la latence, et les performances disponibles dépendent du chemin complet et de votre offre.
- Choisissez un logiciel VPN maintenu, comme WireGuard ou OpenVPN, installez-le sur un système Linux pris en charge et créez des identifiants ou des clés distincts pour chaque utilisateur. Maintenez le système et le VPN à jour.
- Décidez si vous avez besoin d’un tunnel intégral ou fractionné. Configurez soigneusement le pare-feu, le DNS et le routage IPv4/IPv6 ; vérifiez quel trafic continue de sortir directement.
- Testez l’IP publique de sortie, la résolution DNS et le comportement de reconnexion depuis un véritable réseau client. Si la continuité du tunnel est importante, configurez et testez un coupe-circuit côté client.
- Prévoyez le transfert du VPS dans les deux sens. Un téléchargement de 100 Go envoyé à un utilisateur VPN entre dans le VPS puis en ressort : cela représente environ 200 Go imputés au quota, plus la surcharge du VPN.
Exploiter un VPN chez EDIS Global
Les VPS KVM d’EDIS Global vous donnent un accès root et une IP publique dans l’emplacement choisi. Ils prennent en charge des logiciels VPN comme WireGuard, OpenVPN et IPsec ; vous installez et exploitez le service. Comparez les offres VPS KVM et emplacements d’hébergement VPN avant de choisir les ressources et le quota de trafic.
Chaque VPS dispose d’un quota mensuel de trafic. Si ce quota et la marge de tolérance sont épuisés, le service reste en ligne sans facturation automatique de dépassement, mais le trafic est normalement limité à environ 1 Mbit/s jusqu’à l’ajout de trafic ou à la réinitialisation du quota. Ce débit est trop faible pour un VPN très utilisé. Consultez la politique de trafic et surveillez votre consommation.
Questions fréquentes
Un VPN masquera-t-il mon identité ?
Non. Il change l’adresse IP visible par la destination, mais une connexion à un compte, des cookies, des paiements ou des identifiants d’appareil peuvent toujours relier votre activité à votre personne. Le point de terminaison VPN devient un tiers supplémentaire auquel vous devez faire confiance.
Ai-je besoin d’un VPN chaque fois que j’utilise un Wi-Fi public ?
Pas toujours. HTTPS protège déjà la plupart des contenus web pendant leur transmission. Un VPN peut aider si vous ne faites pas confiance à l’opérateur du réseau ou si vous devez accéder à un réseau privé ; comparez cet avantage à la confiance accordée à l’opérateur VPN.
Que se passe-t-il si mon VPN se déconnecte ?
Cela dépend des réglages du client. Sans coupe-circuit ni routes restrictives, le trafic peut reprendre sur votre connexion habituelle. Testez les pannes et la reconnexion avant de vous appuyer sur le tunnel pour des tâches sensibles.
Puis-je toujours contourner un blocage avec mon propre VPS ?
Non. Certains réseaux bloquent les connexions VPN et certains services refusent les IP de centres de données. L’accessibilité varie selon le réseau, la destination et le moment. Testez la route exacte dont vous avez besoin et respectez les règles applicables.