 Retour au blog
KVM et les VPS en conteneurs OpenVZ classiques permettent à plusieurs clients d’utiliser un même serveur physique. La différence essentielle est le noyau du système d’exploitation : un conteneur OpenVZ classique partage le noyau Linux de l’hôte, tandis qu’une machine virtuelle KVM démarre son propre noyau. Cela change les logiciels que vous pouvez installer, l’administration du serveur et la frontière de sécurité.
EDIS Global proposait autrefois OpenVZ. Aujourd’hui, notre gamme de VPS utilise exclusivement KVM. Voici les différences pratiques, avec les précisions nécessaires lorsque les raccourcis marketing manquent de nuance.
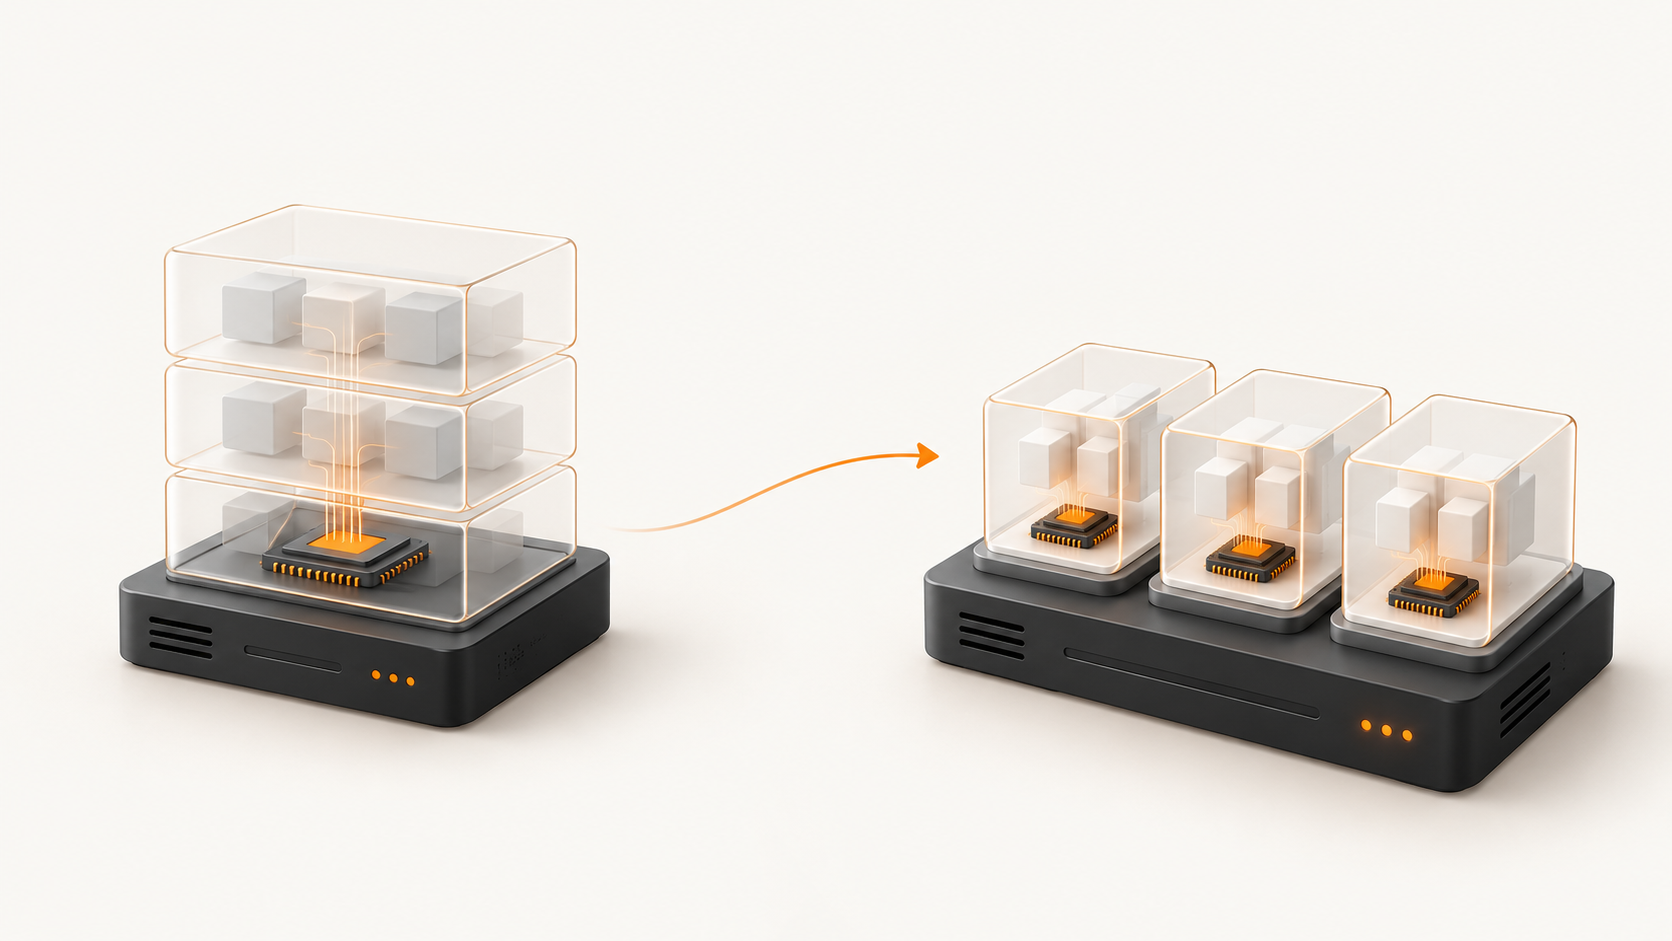
KVM et OpenVZ en un coup d’œil
- Noyau : un conteneur OpenVZ classique utilise le noyau de l’hôte ; une VM KVM démarre son propre noyau invité.
- Ressources : les deux peuvent imposer des limites. Les garanties dépendent de la politique d’allocation du fournisseur, pas seulement du nom de la technologie. EDIS attribue des allocations vCPU dédiées, une RAM garantie et le stockage prévu par l’offre sur KVM.
- Systèmes d’exploitation : les anciens conteneurs OpenVZ exécutent un espace utilisateur Linux compatible avec le noyau hôte. KVM peut exécuter des invités Linux ou Windows pris en charge et démarrer des images personnalisées compatibles.
- Isolation : les conteneurs séparent les processus et les fichiers à l’aide de mécanismes du noyau, mais partagent ce noyau. KVM place chaque invité derrière une frontière de matériel virtuel distincte.
Quelle différence entre un VPS KVM et un VPS OpenVZ ?
Un VPS OpenVZ classique est un conteneur de système d’exploitation. Ses applications sont des processus de l’hôte, regroupés dans une vue distincte des fichiers, du réseau et des identifiants de processus. Le client a l’impression de disposer d’un serveur, mais il n’y a pas de noyau invité indépendant. Un VPS KVM est une machine virtuelle complète : un processeur, une mémoire et un disque virtuels sont présentés à un système invité qui démarre et s’exécute séparément.
Cet article compare KVM aux anciens produits OpenVZ en conteneurs connus des acheteurs de VPS. La plateforme OpenVZ au sens large a également pris en charge des machines virtuelles fondées sur KVM ; le seul nom OpenVZ ne désigne donc pas systématiquement un conteneur.
Puis-je utiliser mon propre noyau ou charger des modules ?
Avec KVM, oui : l’invité contrôle son propre noyau. Vous pouvez le mettre à jour, choisir un autre noyau pris en charge et utiliser ses fonctions ou ses modules dans l’invité, selon le matériel virtuel et votre configuration. L’accès root s’applique à votre VM, pas à l’hôte physique.
Dans un conteneur OpenVZ classique, tous les clients dépendent du noyau hôte. Vous ne pouvez ni le remplacer depuis votre conteneur ni y charger librement des modules. Des besoins logiciels pourtant simples nécessitaient donc souvent une demande à l’assistance.
Les ressources CPU, RAM et disque sont-elles dédiées ?
KVM attribue à une VM ses propres processeurs virtuels, son allocation mémoire et son disque virtuel. Cela ne signifie pas, à lui seul, que chaque vCPU dispose d’un cœur physique entier ou que tout le serveur physique appartient à un seul client. Les processeurs physiques, le stockage matériel et les liaisons réseau restent une infrastructure partagée ; l’offre et la politique d’allocation du fournisseur comptent donc.
OpenVZ permettait aussi de limiter le CPU, la mémoire et le disque, mais les anciennes offres en conteneurs utilisaient souvent des règles de comptabilisation et de dépassement temporaire différentes. Chez EDIS Global, chaque offre KVM dispose de son allocation vCPU définie, d’une RAM garantie et d’une capacité disque provisionnée. Comparez précisément l’offre et l’emplacement selon vos besoins ; le seul terme KVM ne garantit ni performances ni débit réseau.
Quels systèmes d’exploitation puis-je installer ?
Un conteneur OpenVZ classique utilise un espace utilisateur Linux sur le noyau Linux de l’hôte. Vous pouvez choisir des modèles Linux compatibles, mais vous ne pouvez ni démarrer Windows comme conteneur ni choisir un noyau entièrement indépendant.
KVM peut démarrer des systèmes invités Linux et Windows pris en charge, car chaque VM dispose d’un matériel virtuel et de son propre noyau. EDIS propose des images Linux, Windows sur les offres adaptées et l’installation d’ISO personnalisées. Vérifiez l’image disponible, le mode de démarrage, les pilotes et la licence de l’offre concernée ; nous recommandons au moins 4 Go de RAM et 2 vCPU pour Windows Server.
Quelles différences d’isolation de sécurité ?
Les conteneurs OpenVZ disposaient bien d’une isolation : la technologie sépare les listes de processus, les vues du système de fichiers et d’autres ressources. Sa limite importante est le partage du noyau hôte entre tous les conteneurs. Une vulnérabilité permettant de franchir cette frontière partagée peut mettre en danger les autres conteneurs de l’hôte. Une application compromise dans un conteneur n’expose pas automatiquement tous ses voisins, mais le noyau partagé augmente l’étendue potentielle des conséquences.
KVM ajoute à chaque VPS un noyau invité distinct et une frontière de virtualisation assistée par le matériel. Un client ne peut normalement pas inspecter les processus ou fichiers invités d’un autre depuis sa propre VM. Des vulnérabilités de l’hyperviseur et de l’hôte restent possibles : une isolation forte est un avantage de conception, pas une promesse d’inviolabilité. Les correctifs de l’hôte, les contrôles d’accès et les mises à jour côté client restent essentiels.
Un autre client — ou EDIS — peut-il voir ce qui s’exécute dans mon VPS ?
Les autres clients ne peuvent normalement pas parcourir les processus ou les fichiers montés d’un invité KVM comme s’ils se trouvaient sur leur propre serveur. Leur VM possède sa propre vue et son propre système invité. C’est une différence importante par rapport aux processus et arborescences de conteneurs gérés par l’hôte.
Il serait inexact d’affirmer que personne ne peut jamais voir l’intérieur d’une VM KVM. Des administrateurs disposant d’un accès privilégié à l’hôte ou au stockage peuvent potentiellement inspecter un disque virtuel ou la mémoire d’un invité en cours d’exécution ; une procédure judiciaire ou un hôte compromis peut aussi modifier le modèle de menace. KVM isole les clients les uns des autres, tandis qu’EDIS doit toujours exploiter et sécuriser l’infrastructure sous-jacente. Intégrez la confiance dans le fournisseur et les contrôles d’accès à votre décision de sécurité.
Puis-je chiffrer le disque dans un VPS KVM ?
Oui. Un invité peut utiliser un chiffrement au niveau du système, comme Linux LUKS, sur les disques virtuels compatibles. C’est utile contre l’accès hors ligne aux données stockées lorsque vous contrôlez la clé. Prévoyez le déverrouillage après redémarrage, conservez les clés de récupération en lieu sûr et testez la restauration avant de vous y fier. Le chiffrement n’est pas activé automatiquement parce qu’un VPS utilise KVM.
Le chiffrement du disque ne rend pas une VM en cours d’exécution invisible à l’administrateur hôte : l’invité a besoin des données en clair et des clés en mémoire. Il ne remplace pas non plus les sauvegardes chiffrées, la sécurité applicative ou une gestion rigoureuse des clés. Vérifiez les procédures de démarrage et de récupération avant de chiffrer un serveur de production.
Qu’était Waveride, et pourquoi EDIS a-t-il abandonné OpenVZ ?
Il y a de nombreuses années, EDIS exploitait un projet OpenVZ populaire nommé Waveride. Son site d’origine le présentait comme « une entreprise EDIS » et proposait des VPS OpenVZ économiques à Vienne, Amsterdam et Chicago. Le joyeux manchot sur sa planche de surf a marqué les esprits. Ce projet nous plaisait ; le panneau SolusVM et les autres panneaux disponibles à l’époque nous satisfaisaient moins.
Dans notre ancienne configuration, un conteneur ressemblait davantage à un ensemble de processus et de fichiers gérés par l’hôte qu’à une machine autonome. Nous souhaitions offrir aux clients un meilleur contrôle du noyau et une meilleure séparation ; nous avons donc retiré la gamme VPS OpenVZ et adopté KVM il y a environ dix ans. C’est notre parcours, et non l’affirmation que toutes les plateformes de conteneurs modernes manquent d’isolation ou que toutes les versions d’OpenVZ stockent les fichiers dans de simples répertoires ; les versions ultérieures peuvent utiliser des images disque.
Pourquoi EDIS Global ne propose-t-il plus que KVM ?
Nous souhaitons que chaque VPS démarre son propre système invité, permette au client de contrôler le noyau et bénéficie d’une frontière de machine virtuelle solide. KVM répond à ce modèle et nous permet de provisionner les ressources vCPU, RAM et disque de l’offre tout en prenant en charge Linux et les configurations Windows adaptées. C’est une approche mature et actuelle de l’hébergement VPS mutualisant l’infrastructure entre plusieurs clients.
Les conteneurs restent utiles lorsque vous contrôlez l’hôte et souhaitez empaqueter des applications de façon légère. Pour un VPS client nécessitant un noyau indépendant et une séparation renforcée des autres clients, choisissez KVM. Comparer les offres et emplacements VPS KVM d’EDIS Global avant de commander.