 Назад в блог
KVM и классический VPS на контейнерах OpenVZ позволяют нескольким клиентам пользоваться одним физическим сервером. Главное различие — ядро операционной системы. Контейнер OpenVZ использует ядро Linux хоста, а виртуальная машина KVM загружает собственное гостевое ядро. От этого зависят доступные ОС и программы, управление сервером и граница безопасности.
Когда-то EDIS предлагала OpenVZ. Сейчас вся наша линейка VPS работает исключительно на KVM. Ниже — практическое сравнение без обещаний абсолютной защиты.
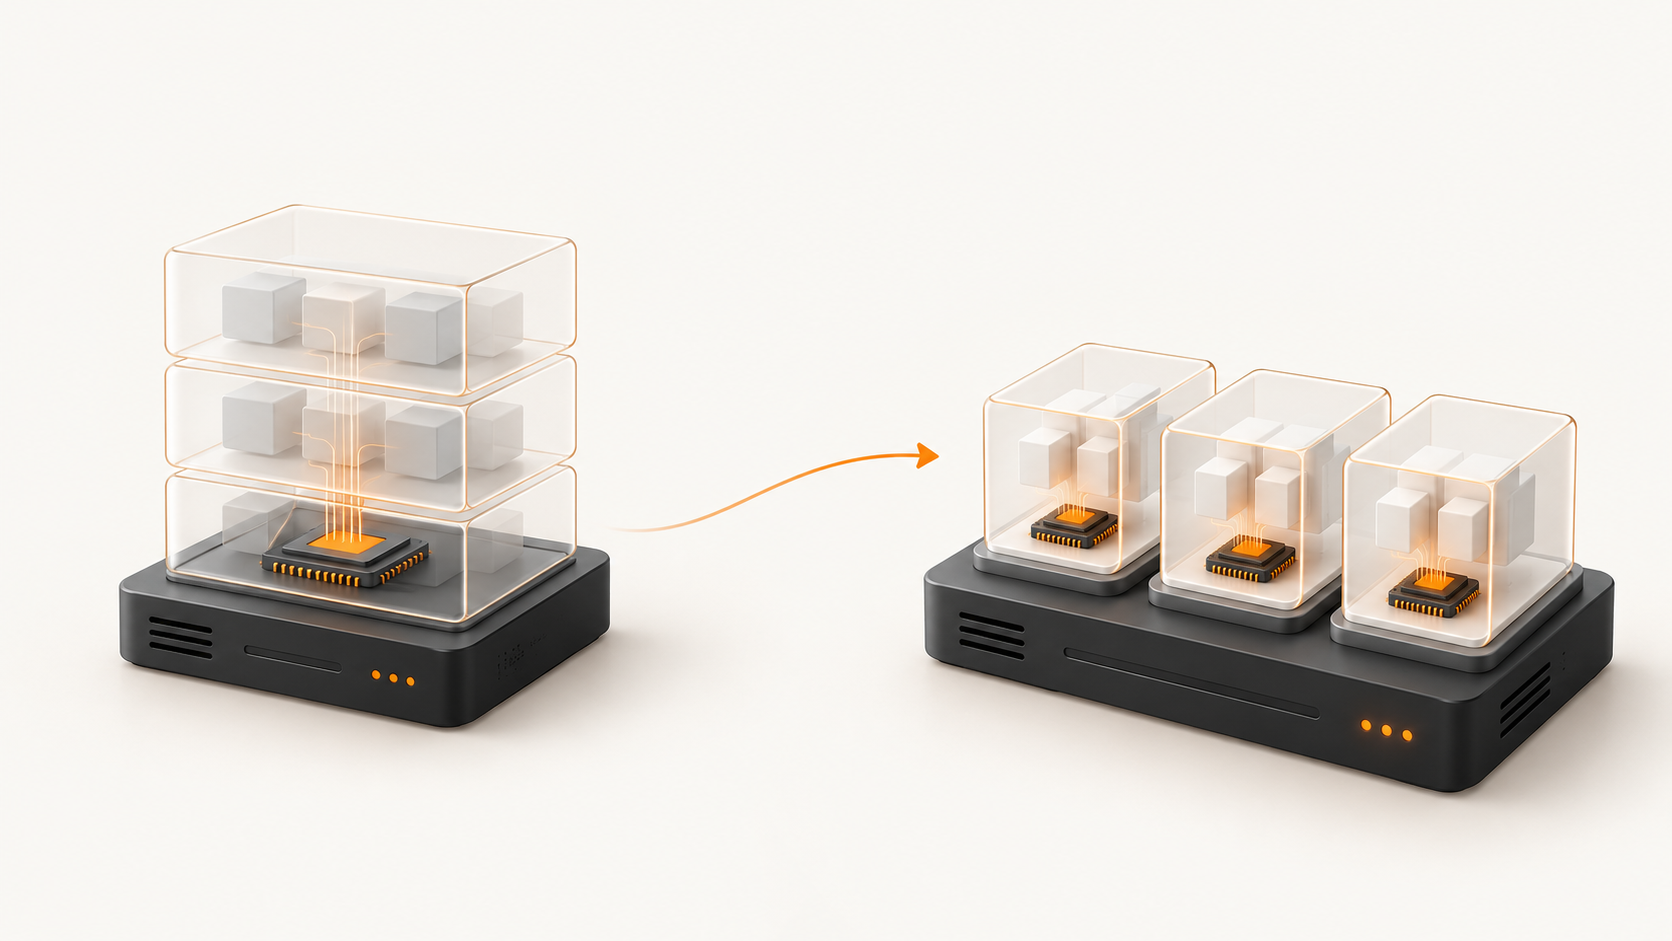
KVM и OpenVZ вкратце
- Ядро: классический контейнер OpenVZ делит ядро с хостом; VM KVM загружает собственное.
- Ресурсы: лимиты возможны в обеих системах. Гарантии зависят от политики провайдера. EDIS выделяет по тарифу vCPU, гарантированную RAM и место на диске для KVM VPS.
- ОС: классические контейнеры OpenVZ запускают Linux-окружение, совместимое с ядром хоста. KVM позволяет запускать поддерживаемые Linux и Windows, а также подходящие собственные образы.
- Изоляция: контейнеры разделяют процессы и файлы средствами общего ядра. KVM предоставляет каждому гостю отдельную среду виртуального оборудования.
Чем KVM VPS отличается от OpenVZ VPS?
Классический OpenVZ VPS — это контейнер на уровне операционной системы. Его приложения остаются процессами хоста, но получают отдельное представление файлов, сети и номеров процессов. Для клиента он выглядит как сервер, хотя независимого гостевого ядра там нет. KVM VPS — полноценная виртуальная машина: гостевая ОС запускается с виртуальными CPU, памятью и диском.
Здесь мы сравниваем KVM со старыми контейнерными тарифами OpenVZ. Сама платформа OpenVZ позднее также поддерживала виртуальные машины на KVM: одно слово OpenVZ не всегда означает именно контейнер.
Можно ли запустить своё ядро и загрузить модули?
В KVM вы управляете ядром гостевой ОС: можете обновить его, выбрать поддерживаемый вариант и использовать модули и возможности внутри VM, если позволяют виртуальное оборудование и настройки. Права root относятся к вашей VM, а не к физическому серверу.
Классический контейнер OpenVZ зависит от ядра хоста. Изнутри контейнера нельзя заменить это ядро или произвольно загрузить модули в ядро хоста. Поэтому некоторые обычные требования к ПО раньше требовали обращения к провайдеру.
Действительно ли CPU, RAM и диск выделены отдельно?
KVM назначает VM виртуальные процессоры, память и виртуальный диск. Само по себе это не означает, что каждой vCPU соответствует эксклюзивное физическое ядро или что весь сервер принадлежит одному клиенту. Физические процессоры, накопители и сетевые каналы по-прежнему используются совместно. Важны условия тарифа и политика выделения ресурсов.
OpenVZ тоже умел ограничивать CPU, память и диск, но в старых тарифах часто применялись другие правила учёта и кратковременного превышения лимитов. У каждого KVM-тарифа EDIS есть указанное число vCPU, гарантированная RAM и предоставленный объём диска. Смотрите характеристики конкретного тарифа в нужной локации: KVM сам по себе не обещает определённую скорость сети.
Какие операционные системы можно установить?
Классический контейнер OpenVZ запускает Linux-окружение поверх Linux-ядра хоста. Доступны совместимые шаблоны Linux, но Windows в таком контейнере не загрузится, как и совершенно независимое ядро другой ОС.
KVM позволяет загружать поддерживаемые гостевые Linux и Windows: у каждой VM есть виртуальное оборудование и своё ядро. EDIS предоставляет образы Linux, Windows на подходящих тарифах и установку с собственного ISO. Проверьте образ, режим загрузки, драйверы и лицензию выбранного плана. Для Windows Server мы рекомендуем минимум 4 GB RAM и 2 vCPU.
Чем отличается изоляция с точки зрения безопасности?
У OpenVZ была изоляция: списки процессов, представление файлов и другие ресурсы разделялись. Но ядро хоста оставалось общим. Уязвимость, позволяющая преодолеть эту границу, может поставить под угрозу соседние контейнеры. Взлом приложения в одном контейнере не означает автоматического доступа ко всем остальным, однако общее ядро увеличивает возможный масштаб последствий.
В KVM у каждого VPS собственное гостевое ядро и граница виртуализации с аппаратной поддержкой. Клиент обычно не может просмотреть процессы и файлы чужой VM через свою. Уязвимости гипервизора и хоста всё ещё возможны: сильная изоляция не равна абсолютной неуязвимости. Обновления и контроль доступа остаются обязательными.
Могут ли другие клиенты или EDIS видеть содержимое моего VPS?
Другой клиент обычно не может открыть список процессов или смонтированные файлы вашей KVM-машины, как на собственном сервере. У каждого гостя своя ОС и своё представление ресурсов. Это существенно отличается от процессов и деревьев файлов, которыми непосредственно управляет хост контейнеров.
Но фраза «никто никогда не увидит содержимое KVM VM» была бы неверной. Администратор с привилегированным доступом к хосту или хранилищу потенциально способен изучить виртуальный диск либо память работающей VM. KVM изолирует клиентов друг от друга, а EDIS продолжает управлять и защищать базовую инфраструктуру. Доверие к провайдеру и его контроль доступа тоже имеют значение.
Можно ли зашифровать диск внутри KVM VPS?
Да. В гостевой системе можно настроить шифрование поддерживаемых виртуальных дисков, например Linux LUKS. Если ключ находится под вашим контролем, это помогает защитить данные на выключенном диске. Продумайте разблокировку после перезапуска, надёжно храните ключи восстановления и проверьте процедуру восстановления. Сам факт использования KVM не включает шифрование.
Шифрование диска не скрывает работающую VM от привилегированного администратора хоста: гостевой системе нужны открытые данные и ключи в оперативной памяти. Оно также не заменяет шифрованные резервные копии, защиту приложений и управление ключами. Перед применением в рабочей среде проверьте загрузку и восстановление.
Что представлял собой Waveride и почему EDIS отказалась от OpenVZ?
Много лет назад EDIS управляла популярным OpenVZ-проектом Waveride. На старом сайте он назывался «an EDIS company» и предлагал бюджетные VPS в Вене, Амстердаме и Чикаго. Пингвин на доске для сёрфинга запомнился многим. Проект был весёлым, но панель SolusVM и другие доступные тогда панели управления нас не вполне устраивали.
В нашей старой конфигурации контейнер больше напоминал процессы и дерево файлов под управлением хоста, чем самостоятельную машину. Мы хотели дать клиентам больше контроля над ядром и более сильное разделение. Поэтому около десяти лет назад мы закрыли линейку OpenVZ VPS и полностью перешли на KVM. Это история EDIS, а не утверждение, будто современные контейнеры лишены изоляции или все версии OpenVZ хранят файлы простыми каталогами: более поздние версии используют и образы дисков.
Почему EDIS Global сегодня предлагает только KVM?
Мы хотим, чтобы каждый VPS загружал собственную гостевую ОС, позволял клиенту управлять ядром и был отделён от других клиентов границей виртуальной машины. KVM соответствует этой модели и позволяет выделять по тарифу vCPU, RAM и диск, поддерживая Linux и подходящие конфигурации Windows. Это зрелая и актуальная технология для многопользовательского VPS-хостинга.
Контейнеры по-прежнему полезны, когда вы сами контролируете хост и хотите экономно упаковывать приложения. Для клиентского VPS с независимым ядром и более сильным разделением мы выбираем KVM. Сравните тарифы и локации KVM VPS от EDIS Global перед заказом.